La Semaine nationale de la cybersécurité, organisée du 12 au 14 octobre dernier à Rabat, a placé quatre chantiers au premier plan : la formation des talents, le soutien à l’écosystème national, la protection des infrastructures d’importance vitale et la prise en compte des risques liés à l’intelligence artificielle.
Ces priorités ont été présentées à l’ouverture de la Morocco CyberSecurity Week par Abdeltif Loudyi, ministre délégué auprès du Chef du gouvernement chargé de l’Administration de la Défense Nationale. L’événement était organisé par la Direction Générale de la Sécurité des Systèmes d’Information (DGSSI), l’autorité marocaine chargée de la sécurité des systèmes d’information.
La résilience des infrastructures critiques au centre
Le programme officiel a consacré une place particulière à la protection des infrastructures critiques et à la résilience des services essentiels. Pour les opérateurs télécoms, cet enjeu dépasse la seule disponibilité des équipements radio : il concerne aussi les systèmes de signalisation, les plateformes de gestion, les centres de données, les interconnexions et les prestataires qui disposent d’accès privilégiés.
La DGSSI a également rappelé plusieurs chantiers opérationnels, dont la généralisation des centres opérationnels de sécurité (SOC), le renforcement du contrôle et de l’audit, ainsi que la formation des responsables de sécurité. La stratégie nationale de cybersécurité à l’horizon 2030 prévoit par ailleurs une meilleure cartographie des systèmes sensibles et de leurs dépendances.
Le cloud impose une gouvernance partagée
La séquence africaine de la rencontre a abordé la transformation numérique portée par le cloud. Le débat a porté sur la gouvernance, la conformité, la gestion des risques, les architectures hybrides et multicloud, ainsi que sur le partage des responsabilités entre fournisseurs et clients.
Cette question concerne directement les opérateurs qui hébergent des services d’entreprises ou proposent des offres de cloud souverain. La classification des charges de travail, le contrôle des identités et des clés de chiffrement, la supervision des prestataires et les tests de reprise deviennent des éléments de décision au même titre que la capacité ou la latence.
L’IA élargit le périmètre de défense
L’intelligence artificielle a été abordée à la fois comme un outil de défense et comme un facteur d’accélération des attaques. Pour les opérateurs, son déploiement dans la détection, l’automatisation et la réponse aux incidents devra donc être accompagné de règles sur les données, les accès, la traçabilité et la supervision humaine.
Le volet technique organisé avec l’Union internationale des télécommunications (UIT) les 13 et 14 octobre comprenait notamment des exercices d’analyse de logiciels malveillants et de réponse à incident. Pour les directions générales, le point de passage est désormais opérationnel : mesurer le temps de détection, le délai de reprise des fonctions critiques et la couverture réelle des actifs sensibles, plutôt que le seul volume d’alertes traité.
Un agenda qui concerne directement les télécoms
La rencontre de Rabat ne crée pas, à elle seule, de nouvelle obligation sectorielle. Elle donne toutefois une traduction opérationnelle aux orientations nationales déjà publiées et rappelle le rôle des opérateurs dans la continuité des services essentiels. La prochaine étape sera de convertir ces priorités en exigences mesurables dans les contrats, les audits, les exercices de crise et les plans d’investissement.
Sources
- Maroc.ma, ouverture de la Morocco CyberSecurity Week, 12 octobre 2026
- Africa Cybersecurity Forum, programme officiel de la Morocco CyberSecurity Week 2026, 12–14 octobre 2026
- DGSSI, résumé de la Stratégie nationale de cybersécurité à l’horizon 2030, octobre 2024
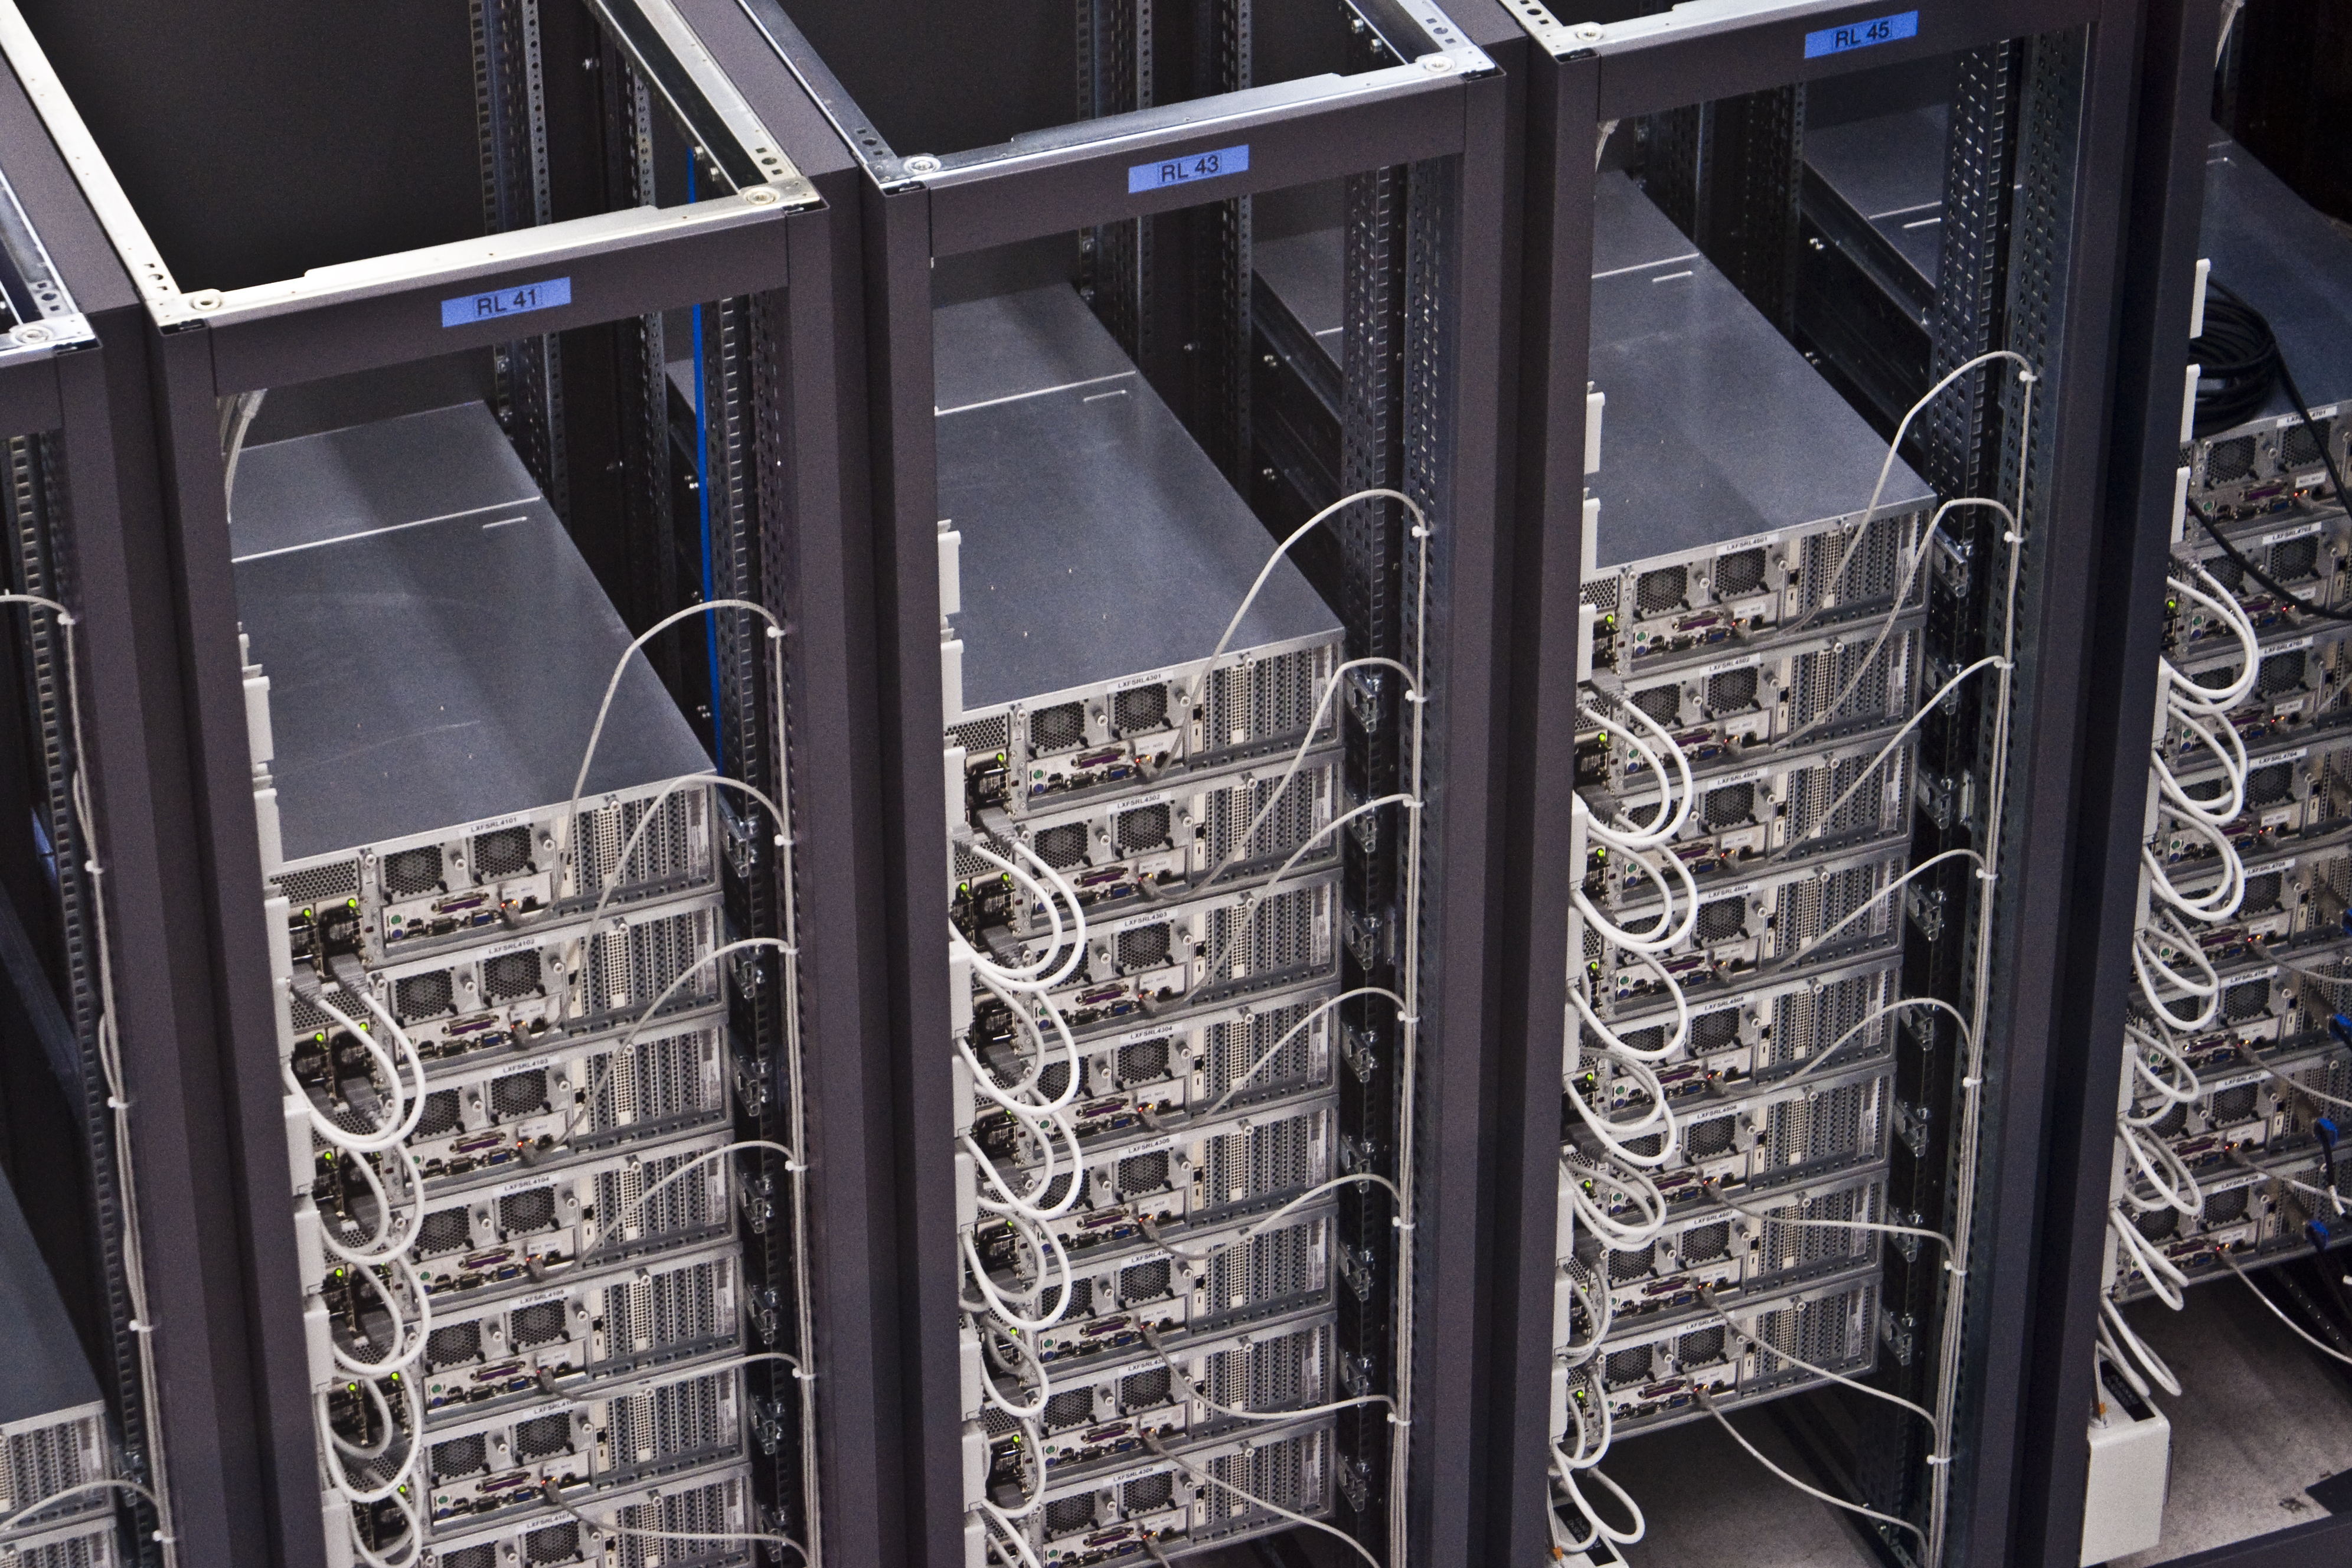
- Photo : Florian Hirzinger, « CERN Server », Wikimedia Commons, CC BY-SA 3.0
Journaliste spécialisé en télécommunications et technologies numériques couvrant le Maroc et la région MENA.